האקרים סורים פרצו למחשבי משרד התחבורה וגנבו חשבונות מייל
6 פברואר, 2013
מאחורי התקיפה עומד ארגון המכנה עצמו בשם "הצבא הסורי האלקטרוני". מנכ"ל חברת האבטחה מדסק מזהיר שפריצה מהסוג שהתגלתה עשוייה לפתוח בפני האקרים נתיב מקוון אל מערך בקרת הרמזורים
דובר משרד התחבורה: "פריצה נחסמה ולא נגרם נזק למערכות המידע"
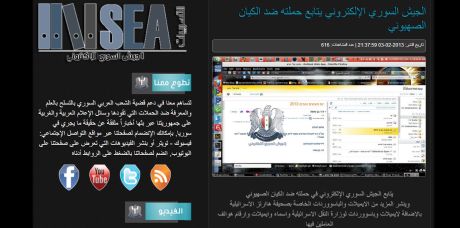
המערכה המקוונת המתנהלת בחודשים האחרונים כנגד ישראל מתחילה לאסוף קורנות. ל-Techtime נודע שהקורבן האחרון היה משרד התחבורה, לאחר שהאקרים סוריים פרצו לבסיס הנתונים של המשרד וגנבו את חשבונות המייל של העובדים. מאחורי התקיפה עומד ארגון המכנה את עצמו בשם "הצבא הסורי האלקטרוני". באתר האינטרנט שלו הוא פירסם תמונות של עמודים פרוצים ברשת המחשבים של משרד התקשורת.
 מנכ"ל חברת האבטחה MADSEC Security, דורון סיון, הסביר שלמרות שהתקיפה לא גרמה לנזק רב, היא יכולה להיות בלעות השלכות חמורות. "משרד התחבורה אחראי על מבחני התיאוריה במקומות רבים בארץ, כאשר בחלק מהמקרים משמשים מבנים לביצוע מבחני תיאוריה בבוקר וכמקומות לפעילות נוער בערב. כנראה שההפרדה בין מערכות ה-IT לא היתה מספיק טובה ונוצרה חדירה בין המערכות, כי מדובר באותם מחשבים".
להערכתו, תקיפה זו היא בעלת סיכון גבוה. "החדרת סוס טרויאני יכולה להגיע למערכות בקרה ראשיות שגם הן מבוססות scada, דוגמת רמזורים. יש לקחת בחשבון שגם במקרים קודמים דוגמת סלקום לא היתה הודעה רשמית, אבל צורת התקיפה היתה זהה. כמו כן בפורומים בערבית מדובר על התקיפות ועידוד להמשיך בכיוון. מדובר בסדרה של תקיפות ברמה לאומית וחובה להיערך בהתאם מבחינת נהלים ובקרה. כמו כן יש לשלב מספר מערכים, דוגמת שב"כ, חברות ISP ויועצי אבטחת מידע".
דובר משרד התקשורת מסר בתגובה: "מדובר במייל שנשלח למספר בודד של עובדים זוטרים. פתיחת המייל על ידי העובד מאפשרת לחשוף את סיסמת המייל שלו. הפריצה נחסמה מיידית ולא נגרם כל נזק ליישומים או למערכות המידע של המשרד, המוגנות היטב מפני פריצות. כמו-כן לא דלף כל מידע של משרד התחבורה, או גופים אחרים הקשורים אליו, כתוצאה מניסיון הפריצה".
שת"פ FireEye ו-Imperva הישראלית
ההתקפות המתרבות בשנה האחרונה פוגעות לא רק בגורמים ישראלים, אלא הופכות לבעייה גלובלית מחמירה.רק לאחרונה הזהירה חברת המחקר גרטנר שהתקפות מתקדמות עוקפות את בקרות האבטחה המסורתיות המבוססות על חתימה. "ההתקפות נותרות בתוך המערכות לזמן ארוך מבלי שהן יזוהו. כבר נפגעתם – אתם רק לא יודעים את זה". על הרקע הזה התגבש לאחרונה שיתוף פעולה בין חברת FireEye האמריקאית המספקת פתרונות בלימת מתקפות סייבר ממוקדות (מיוצגת בישראל על ידי חברת InnoCom מקבוצת אמן) לבין חברת Imperva הישראלית, אשר מספקת פתרונות להגנה על בסיסי נתונים (Data Centers).
השבוע הודיעו שתי החברות שהן שילבו את מוצריהן בהצלחה ויצרו מנגנון הגנה כפול: FireEye מספקת מנוע וירטואלי המגן על עובדים מפני סכנות אבטחה חיצוניות וכן חוסם תעבורת תקשורת הכוללת נוזקה (Malware), כאשר Imperva מטפלת בפעילות חשודה מצד אנשים בתוך הארגון. המטרה היא להשיג פתרון משולב של שתי החברות, אשר מסייע לצוותי אבטחת מידע לזהות באופן אוטומטי נוזקות בצירי התקפה הכוללים אתרי אינטרנט, בהודעות דואר אלקטרוני ובקבצים משותפים, וכן לפרוס בקרות גישה המונעות מאנשים בארגון לגשת למידע וליישומים עסקיים בעלי רגישות.
פורסם בקטגוריות: אבטחה , חדשות , טכנולוגיות מידע